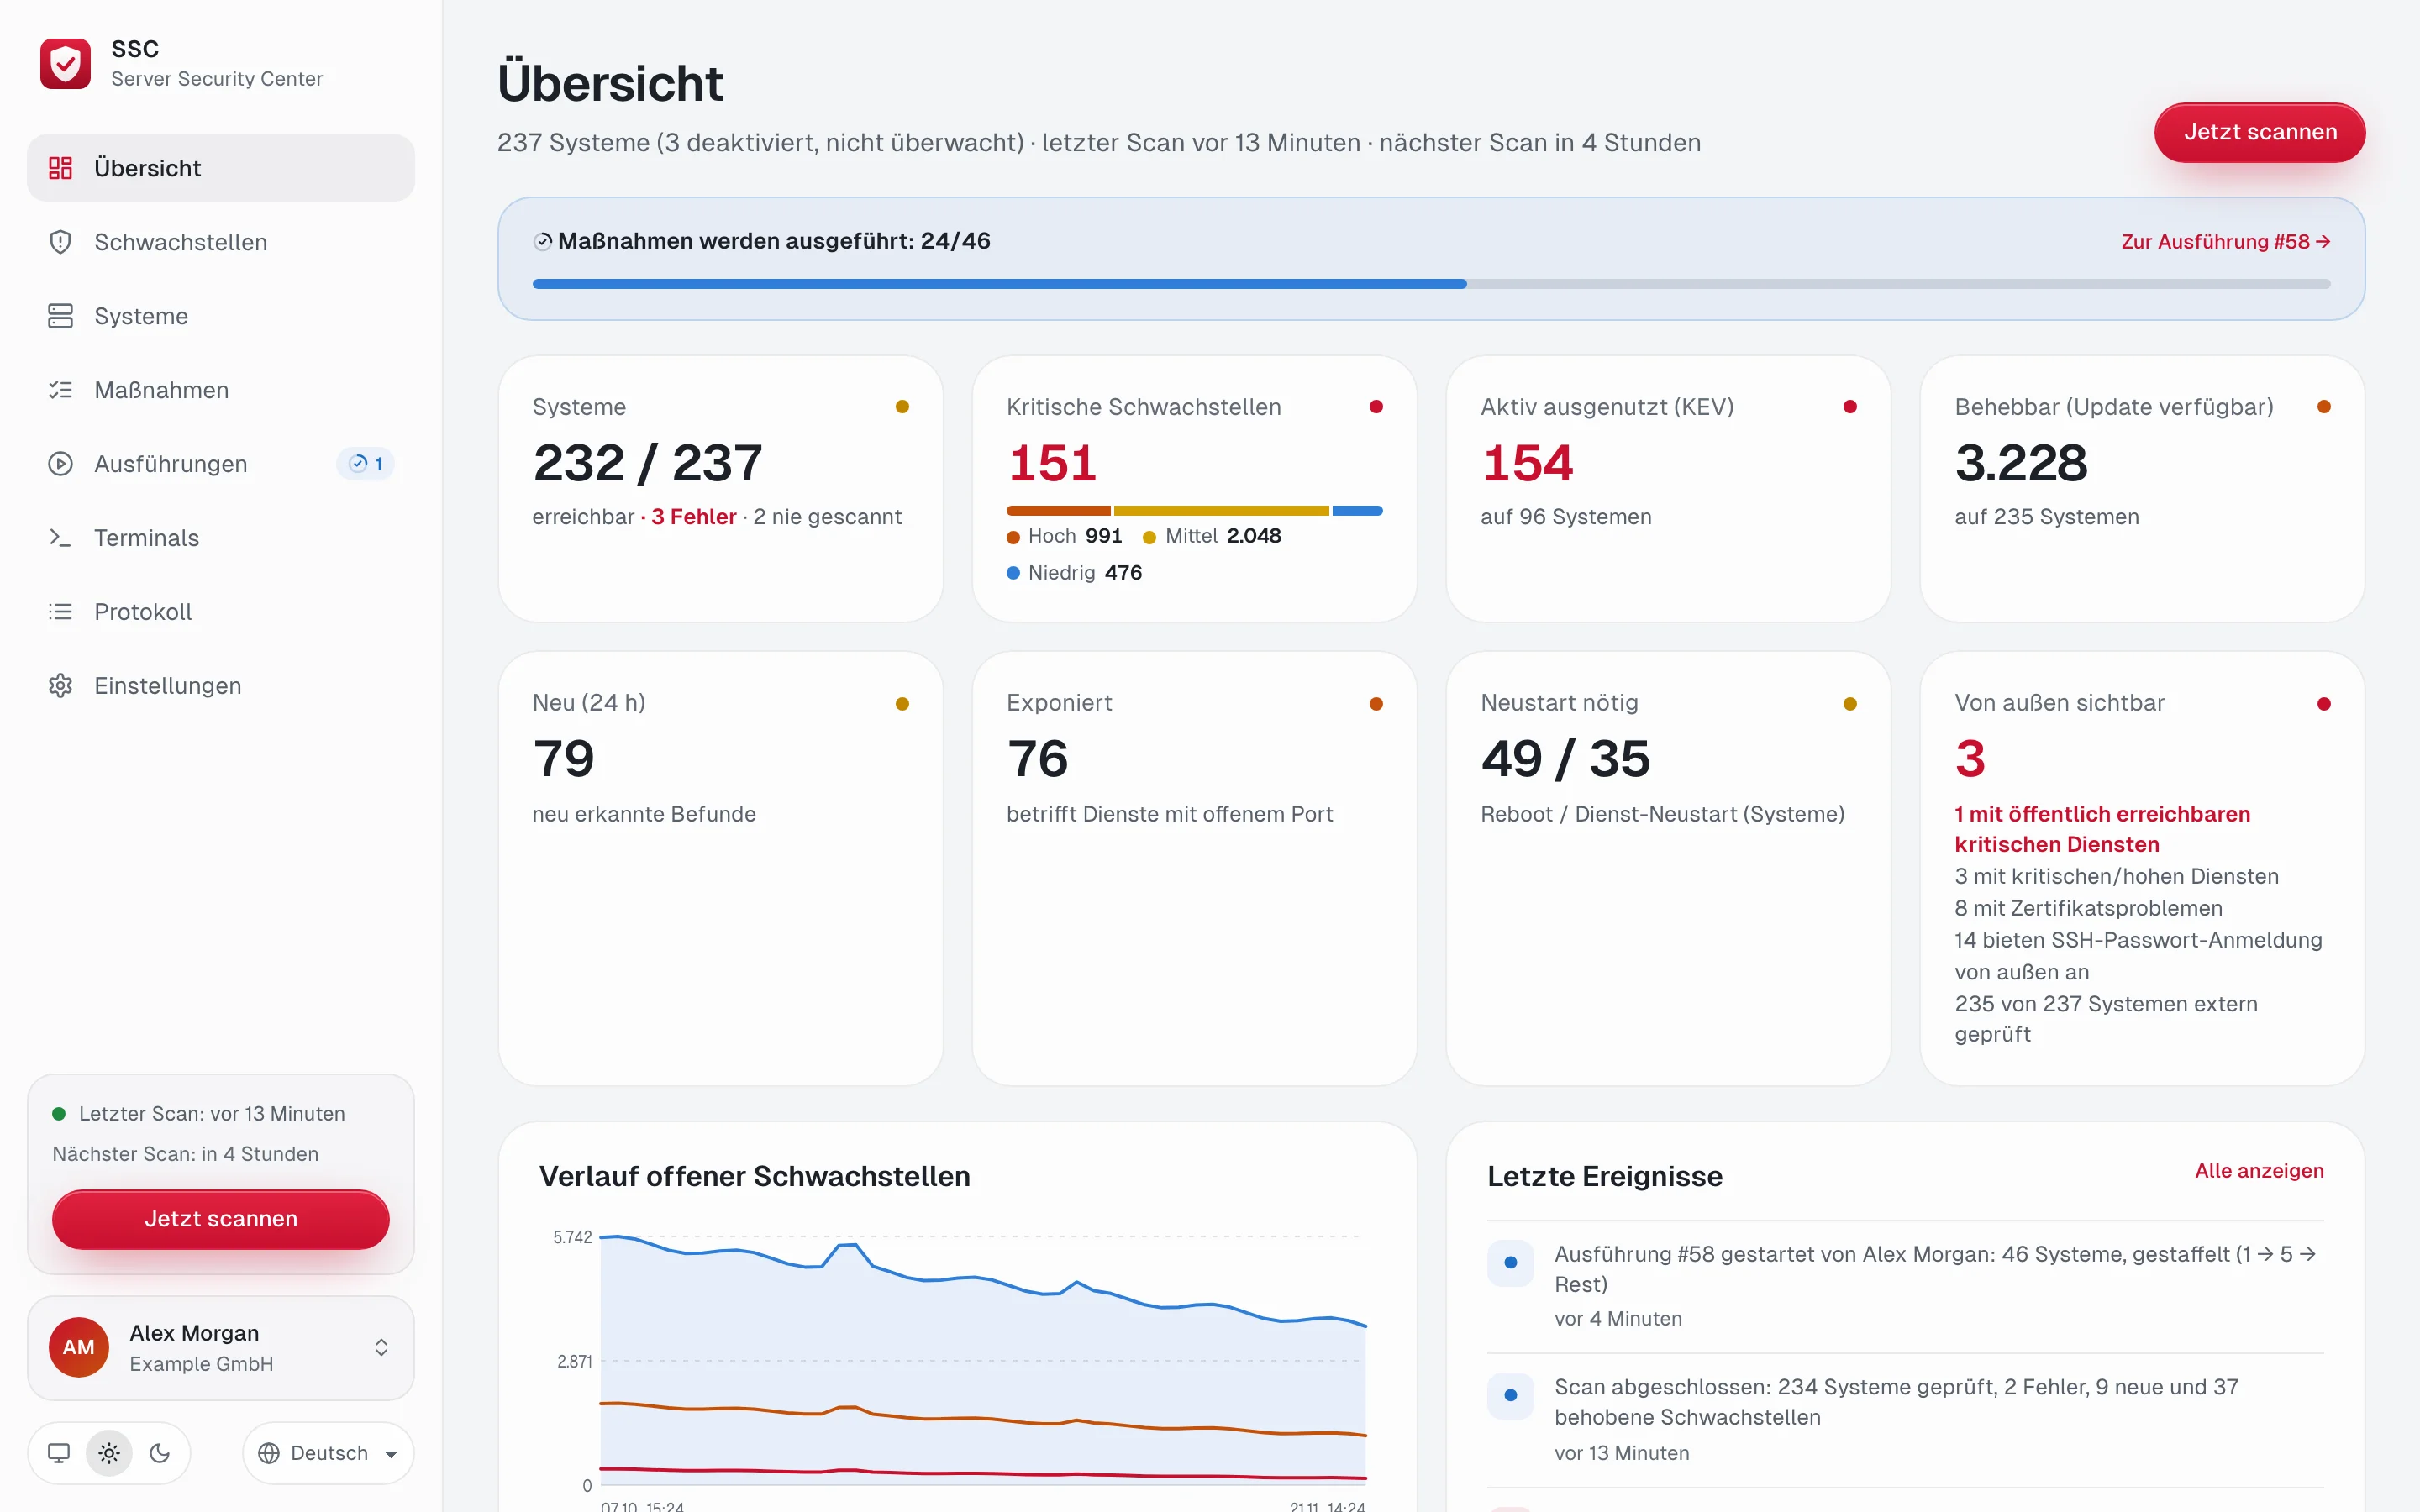
Die ganze Flotte im Blick
Risiko, Trends und was sich seit gestern geändert hat – für Hunderte Server.
CVE-Scanning per SSH und Patchen per Klick für Linux-Server.
Ohne Kreditkarte · macOS, Windows & Linux
Alles an einem Ort
Eine Desktop-App ersetzt Scanner, Tabellen und SSH-Schleifen.
Risiko, Trends und was sich seit gestern geändert hat – für Hunderte Server.
Schweregrad, CISA KEV, EPSS und öffentliche Erreichbarkeit in einem Score von 0–100.
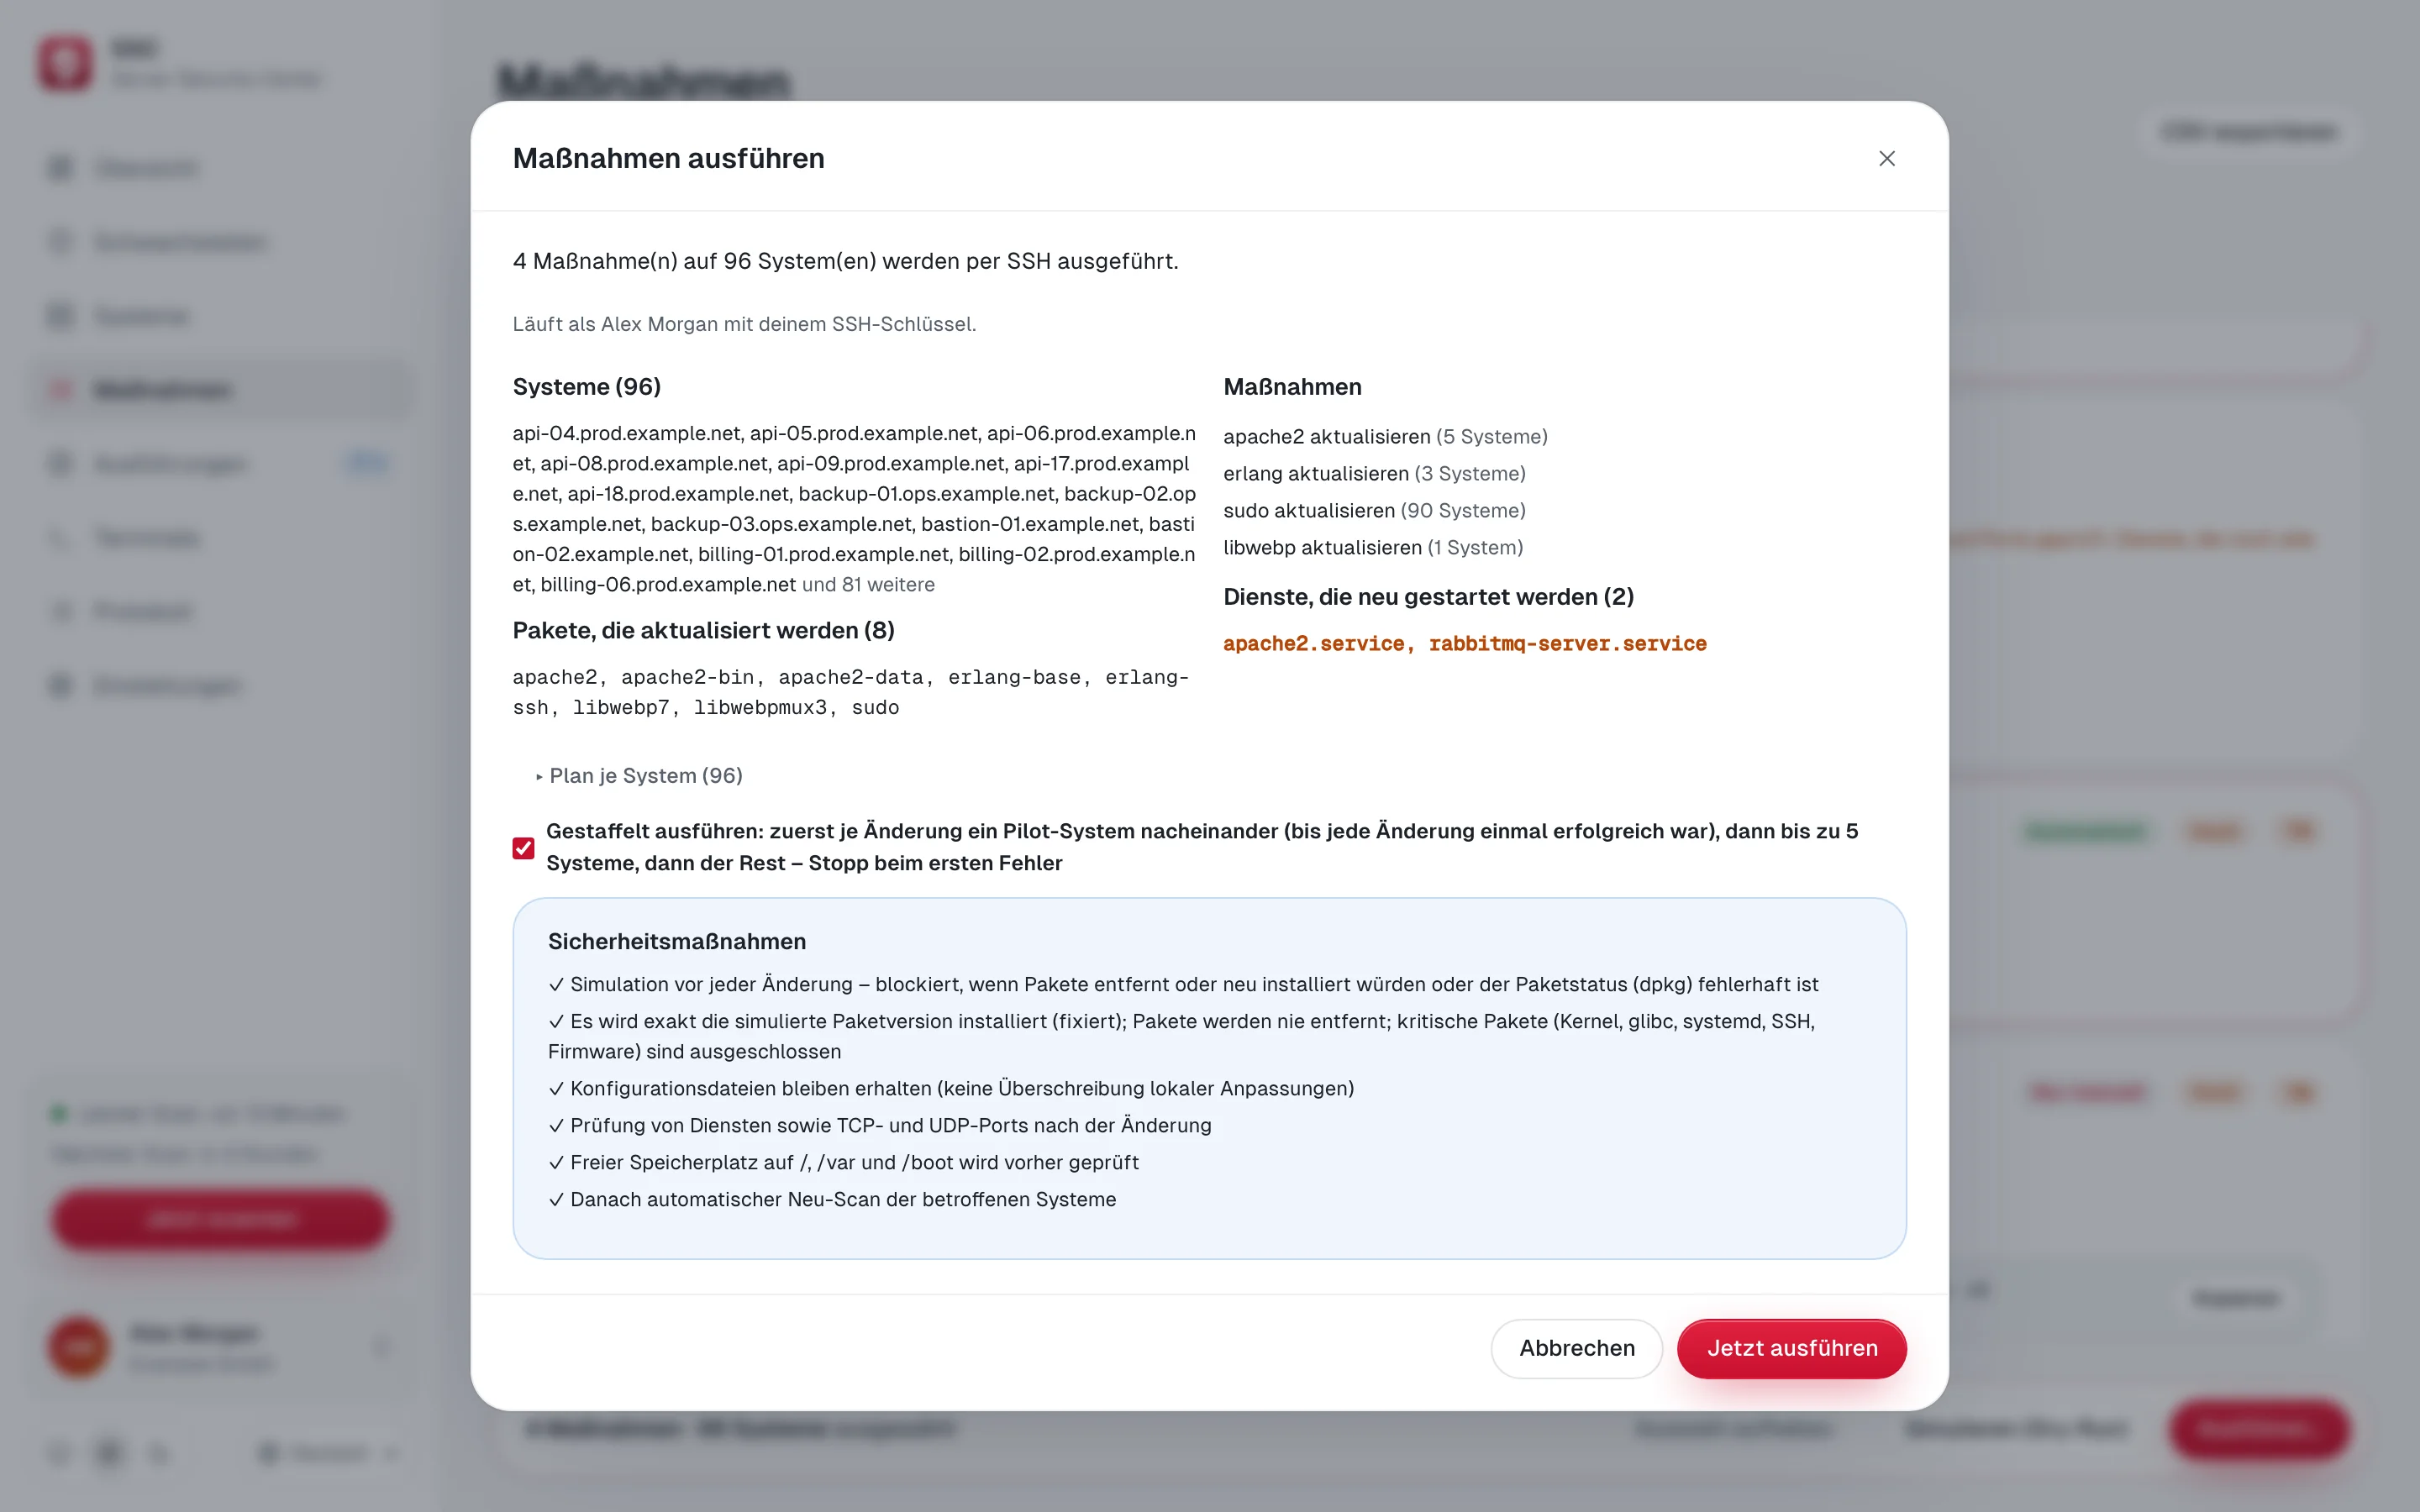
Erst simulieren, dann gestaffelt mit Canaries ausrollen. Riskantes bleibt manuell.
Offene Ports, TLS, Header und SSH-Anmeldeverfahren – genau das, was Angreifer sehen.
Erkennt Passwort- und Root-Logins und stellt auf Nur-Schlüssel um.
# sshd -T
- passwordauthentication yes
+ passwordauthentication no
- permitrootlogin yes
+ permitrootlogin prohibit-password
Desktop- und E-Mail-Alarme bei CVEs über Ihrer Schwelle oder aktiv ausgenutzt, geänderten Host- oder Agent-Schlüsseln, nicht erreichbaren Systemen und fehlgeschlagenen Scans. SSC startet beim Anmelden im Tray, so laufen Alarme auch nach einem Neustart weiter.
pip, npm, Composer, JARs (log4j), Gems und laufende Container.
Unterstützt, LTS, ESM oder End-of-Life – inklusive Upgrade-Maßnahmen.
Rundgang
Risiko, Trends und die dringendsten Aufgaben – live.
So funktioniert's
 1
Hosts importieren, SSH-Schlüssel hinzufügen. Der erste Scan startet sofort.
 2
Pakete, Kernel, Container und Anwendungen werden mit Live-CVE-Daten abgeglichen.
 3
Maßnahmen wählen, simulieren und sicher gestaffelt ausrollen – flottenweit oder pro Server.
Mit den Quellen, denen Security-Teams vertrauen
Sicher by Design
SSC läuft auf Ihrem Computer. Keine SSC-Cloud, kein Inventar-Upload, keine eingehenden Ports.
Scans lesen nur. Geändert wird erst, wenn Sie eine Maßnahme ausführen.
Inventar und Befunde bleiben in einer lokalen Datenbank auf Ihrem Gerät.
Abgefragt werden nur anonyme Paketnamen und Versionen – keine Hosts, keine IPs.
Geänderte SSH-Host-Keys lösen einen kritischen Alarm aus, statt still zu verbinden.
Überall, wo Sie arbeiten
Klein, schnell, aktualisiert sich selbst. Eine Lizenz, bis zu 3 Geräte pro Benutzer.
Preise
Pro Benutzer, die ersten 50 Server inklusive. 14 Tage kostenlos.
108 € pro Benutzer, jährliche Abrechnung
Höchststand verwalteter Server pro Abrechnungszeitraum.
Ohne Kreditkarte. · Testphase mit allem. · Preise zzgl. USt.
Mehr als 50 Benutzer, Kauf auf Rechnung oder ein eigener Vertrag? Sprechen Sie uns an
SSC verbindet sich per SSH mit Ihrem Schlüssel. Scans führen ein rein lesendes Skript aus; der signierte SSC-Agent speichert den Messwerte-Verlauf lückenlos – kein offener Port, keine ausgehenden Verbindungen. Maßnahmen laufen nur, wenn Sie sie ausführen.
Ubuntu und Debian (inkl. Derivate) mit vollständigem Paketabgleich, dazu Anwendungsabhängigkeiten (pip, npm, Composer, Maven/JAR, Gems) und Docker-/Podman-Container.
Auf Ihrem Computer, in einer lokalen Datenbank. An OSV.dev gehen nur anonyme Paketnamen und Versionen – niemals Hostnamen oder IP-Adressen.
Ein Benutzer ist eine Person im Team, mit bis zu 3 Geräten. Die ersten 50 Server pro Team sind inklusive, darüber gilt eine Flottengebühr nach dem Höchststand verwalteter Server pro Abrechnungszeitraum. Die Preise sind in Euro und US-Dollar gleich.
Die Testphase läuft 14 Tage mit allen Funktionen, bis zu 10 Benutzern und ohne Kreditkarte. Sie können jederzeit abschließen; restliche Testtage bleiben kostenlos.
Ja. Benutzer ändern oder kündigen Sie im Abrechnungsportal. Ihr Tarif bleibt bis zum Ende des bezahlten Zeitraums aktiv.
Ja. Zu jeder Zahlung gibt es eine ordnungsgemäße Rechnung. Mit Ihrer USt-IdNr. im Checkout gilt innerhalb der EU das Reverse-Charge-Verfahren.
Starten Sie Ihre 14-tägige Testphase – in fünf Minuten eingerichtet.